Логирование в Kubernetes с помощью EFK
31.08.2025
0
25
---
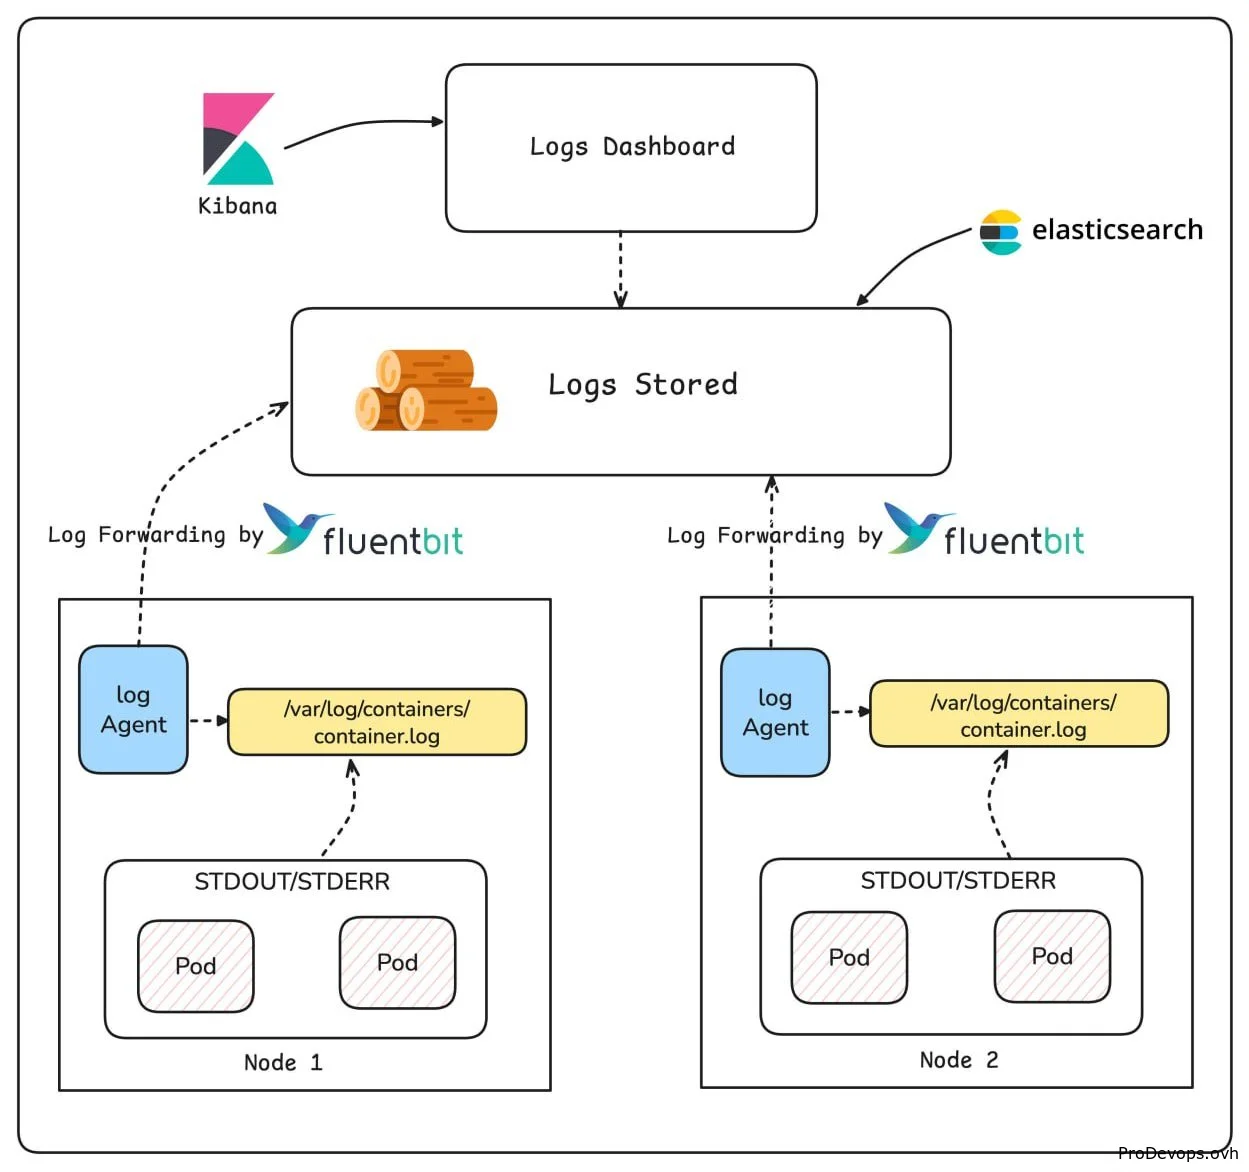
kubectl logs подходит для маленьких сетапов, но сотни подов на множестве нод? Полный хаос. Здесь и выручает стек EFK (Elasticsearch + Fluent Bit/Fluentd + Kibana).
Как это работает:
- Поды генерируют логи → stdout/stderr
- Container runtime перехватывает логи → складывает их в /var/log/containers/
- Fluent Bit собирает, обрабатывает и эффективно форвардит логи
- Elasticsearch хранит и индексирует логи для поиска почти в реальном времени
- Kibana позволяет визуализировать, исследовать и строить дашборды
Понравиласть статья? Жми лайк или расскажи своим друзьям!
Комментарии
Добавить комментарий
Вас заинтересуют так же следующие новости
- Удалили файл в Linux, но место не освободилось — как исправить?
- Container Network Module в Docker — что это и как работает
- CI/CD: запуск пайплайна при изменении файлов в Git
- Argo CD в Kubernetes — GitOps, деплой и управление приложениями
- Как установить и настроить KVM в Linux — практический мастер-класс
- 4 полезные команды Linux для мониторинга системы и ресурсов сервера
